Kubernetes 即將支持機密計算
Constellation 是第一個始終加密的 kubernetes(K8S)。在這個 K8S 中,你的所有工作負載和控制平面都被完全屏蔽起來,你可以使用加密證書遠程確認這一點。
Constellation Kubernetes 引擎使用 秘密計算 和 機密虛擬機 ,將 Kubernetes 集群與雲架構的其餘部分隔離開來。因此,無論是在靜態還是在內存中,數據總是被加密的,並創建了一個 機密上下文 。根據創建 Constellation 的公司 Edgeless Systems 的說法,由於它為在公共雲上運行的數據和工作流增加了安全性和保密性,因此機密計算是雲計算的未來。
Kubernetes 節點在使用 Constellation 的私有虛擬機中運行。根據 Edgeless Systems 的說法,機密虛擬機是安全飛地的演變,它將機密計算的三個原則——運行時加密、隔離和遠程證明——擴展到整個虛擬系統。機密虛擬機(TDX)使用底層硬體對私有計算的特殊支持,例如 AMD 安全加密虛擬化(AEM)、SEV-安全嵌套分頁(SEV-SNP)和英特爾信任域擴展。此外,ARM 去年還發布了名為 Realms 的新 V9 架構。此設計包括私有 VM 功能。
Constellation 嘗試在集群級別提供證明或通過加密證書進行驗證,以及「始終在線」加密。 Constellation 中的機密 VMS 使用了 Fedora CoreOS,它構建在一個不可變的文件系統之上,是面向容器而設計的。Constellation 還利用 Sigstore 來保護 DevOps 信任鏈。
使用秘密計算時,性能可能會令人擔憂。是的,加密會影響性能,但 AMD 和微軟的聯合基準測試發現,這隻會導致 2% 到 8% 之間的微小性能損失。Edgeless Systems 聲稱 Constellation 將在繁重的工作負載下表現類似。
鑒於 Constellation 已通過 CNCF 認證,並且可與包括 GCP 和 Azure 在內的所有主要雲服務互操作,這應保證其與其他 Kubernetes 工作負載和工具的互操作性。
via: https://www.opensourceforu.com/2022/09/kubernetes-to-soon-support-confidential-computing/
作者:Laveesh Kocher 選題:lkxed 譯者:littlebirdnest 校對:wxy
本文轉載來自 Linux 中國: https://github.com/Linux-CN/archive
對這篇文章感覺如何?
You may also like
More in:Linux中國
捐贈 Let's Encrypt,共建安全的互聯網
Let's Encrypt 正式發布,已經保護 380 萬個域名
關於Linux防火牆iptables的面試問答
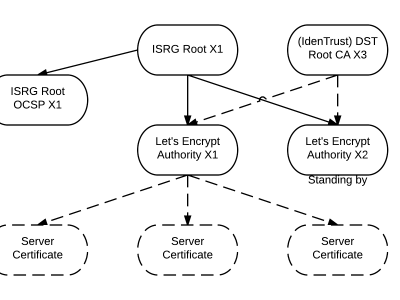
Lets Encrypt 已被所有主流瀏覽器所信任